#07Cyber-résiliencePublié
Gate.
Un outil de sécurité peut-il devenir le point d’entrée ?
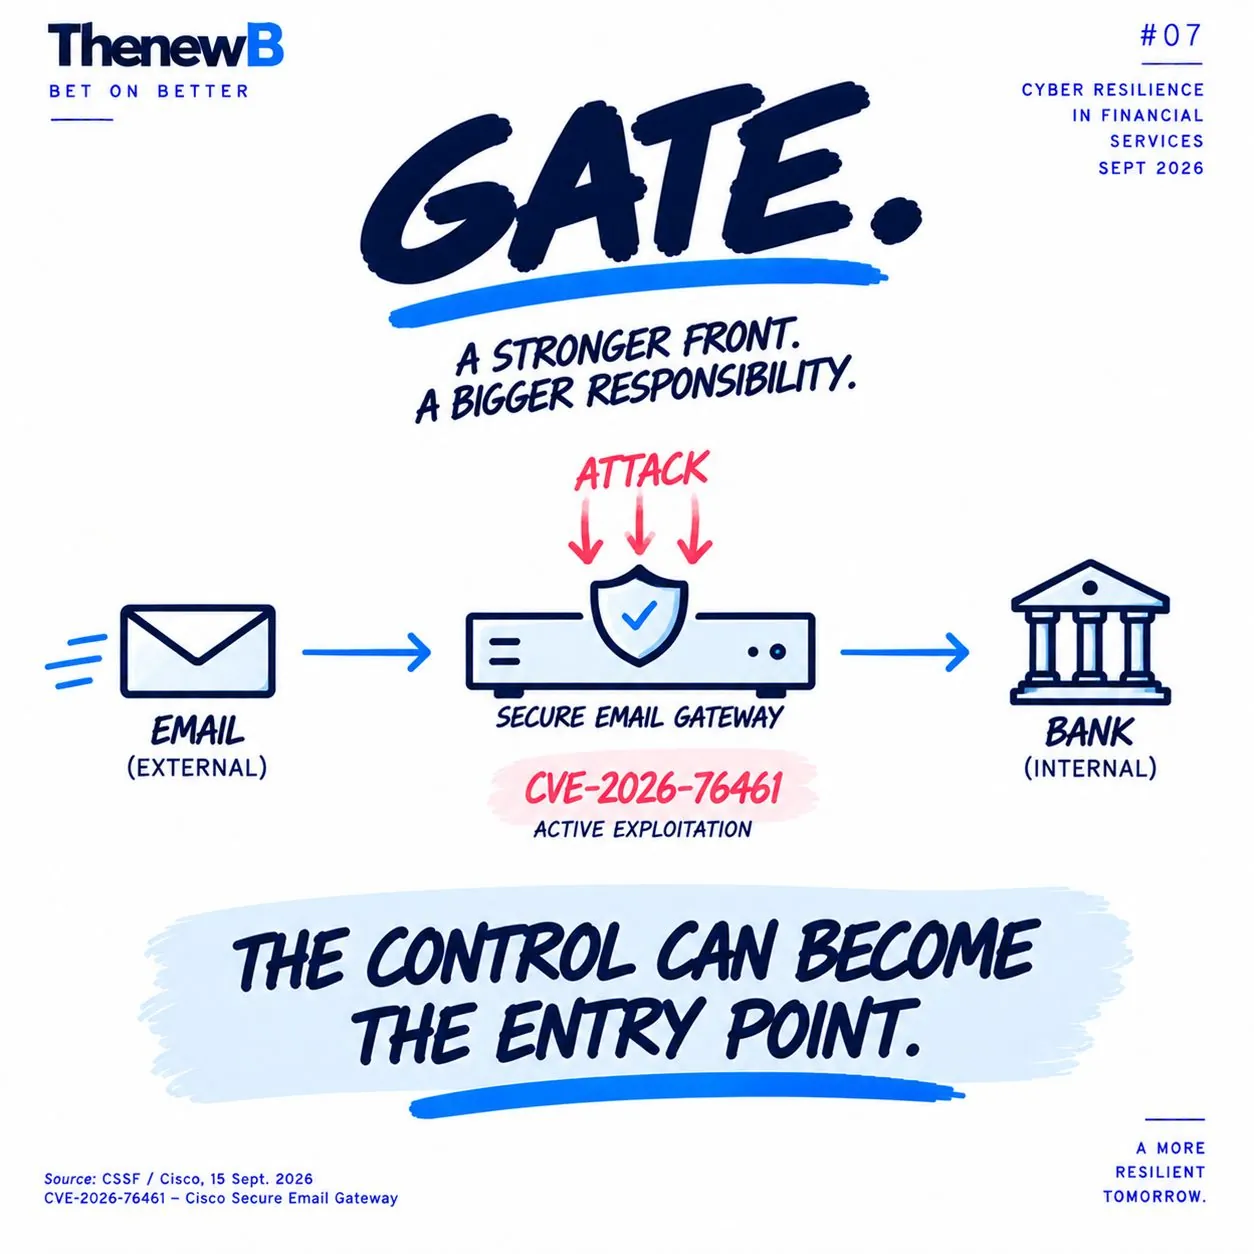
En dix secondes
Le 15 septembre 2026, la CSSF et Cisco signalent une vulnérabilité activement exploitée dans Cisco Secure Email Gateway (CVE-2026-76461).
Signal
Le 15 septembre 2026, la CSSF et Cisco signalent une vulnérabilité activement exploitée dans Cisco Secure Email Gateway (CVE-2026-76461).
Paradoxe
Plus un contrôle est central, plus sa faille expose. Le rempart devient la porte.
Implication
Les outils de sécurité entrent dans le périmètre des correctifs urgents et des tests, comme les applications métier. Avec DORA, un prestataire critique se suit aussi par ses vulnérabilités.
Sources
- CSSF / Cisco, 15 septembre 2026 : CVE-2026-76461, Cisco Secure Email Gateway
Domaines concernés
Ready to think differently?
Échanger avec nous