#03Résilience opérationnellePublié
Failure.
Et si le principal risque ICT n’était pas l’attaquant ?
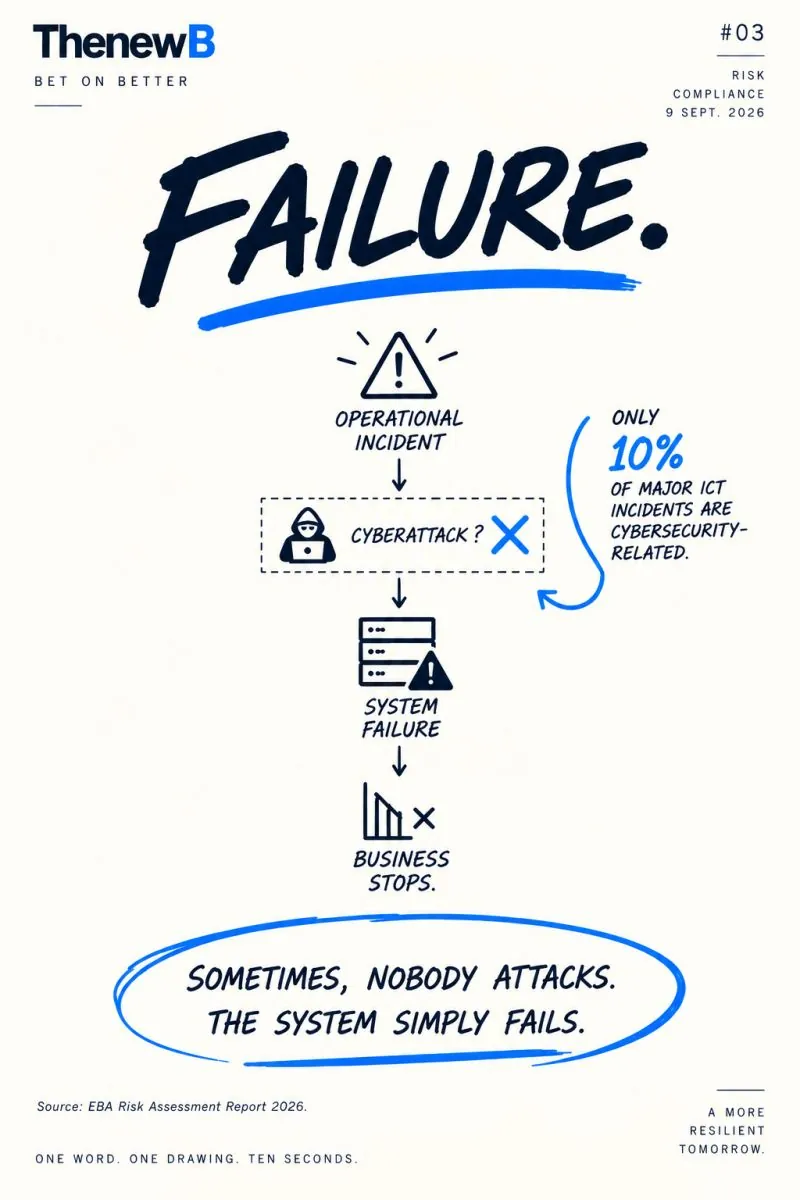
En dix secondes
Selon le rapport d’évaluation des risques 2026 de l’EBA, seuls 10 % des incidents ICT majeurs sont liés à la cybersécurité.
Signal
Selon le rapport d’évaluation des risques 2026 de l’EBA, seuls 10 % des incidents ICT majeurs sont liés à la cybersécurité.
Paradoxe
Parfois, personne n’attaque. Le système tombe en panne tout seul.
Implication
Les plans de résilience tournés vers la cyberattaque laissent de côté la panne, le changement mal maîtrisé et la dépendance à un prestataire. Pour une filiale, une question s’ajoute : qui répare quand l’incident vient d’un outil du groupe ?
Sources
- EBA, rapport d’évaluation des risques 2026
Domaines concernés
Ready to think differently?
Échanger avec nous